发布日期:2026-10-29 10:06:58
来源
: 网络
作者
:佚名
浏览量
:0
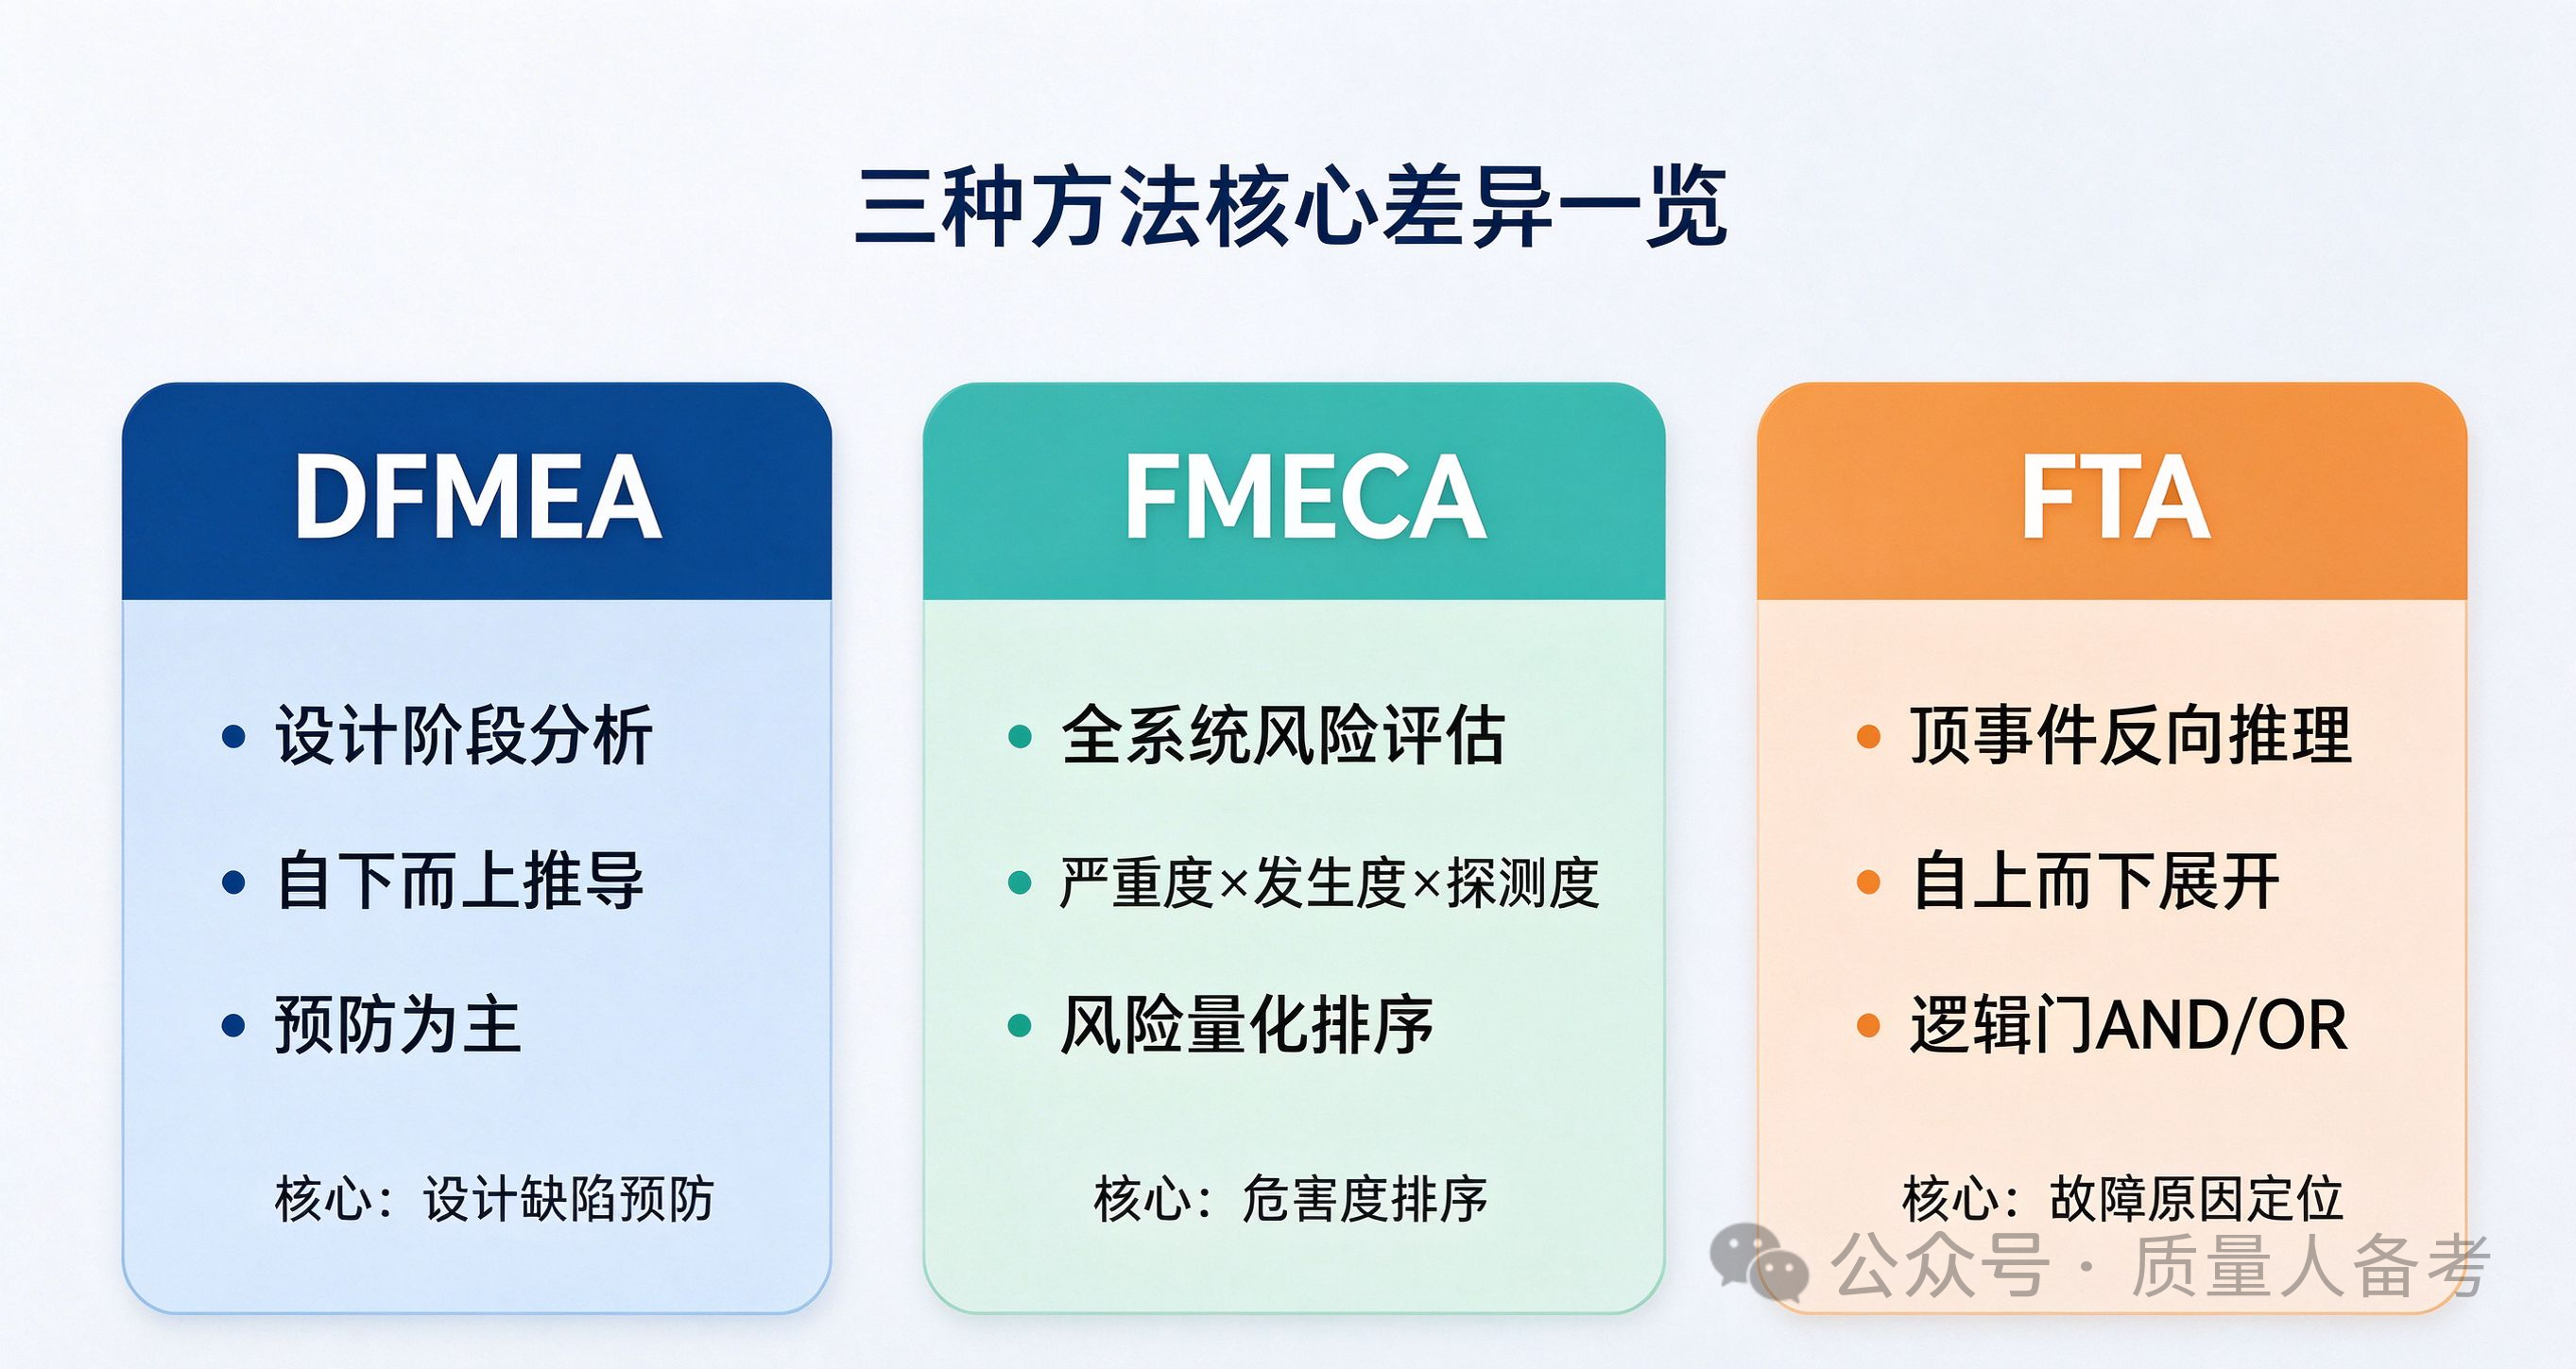
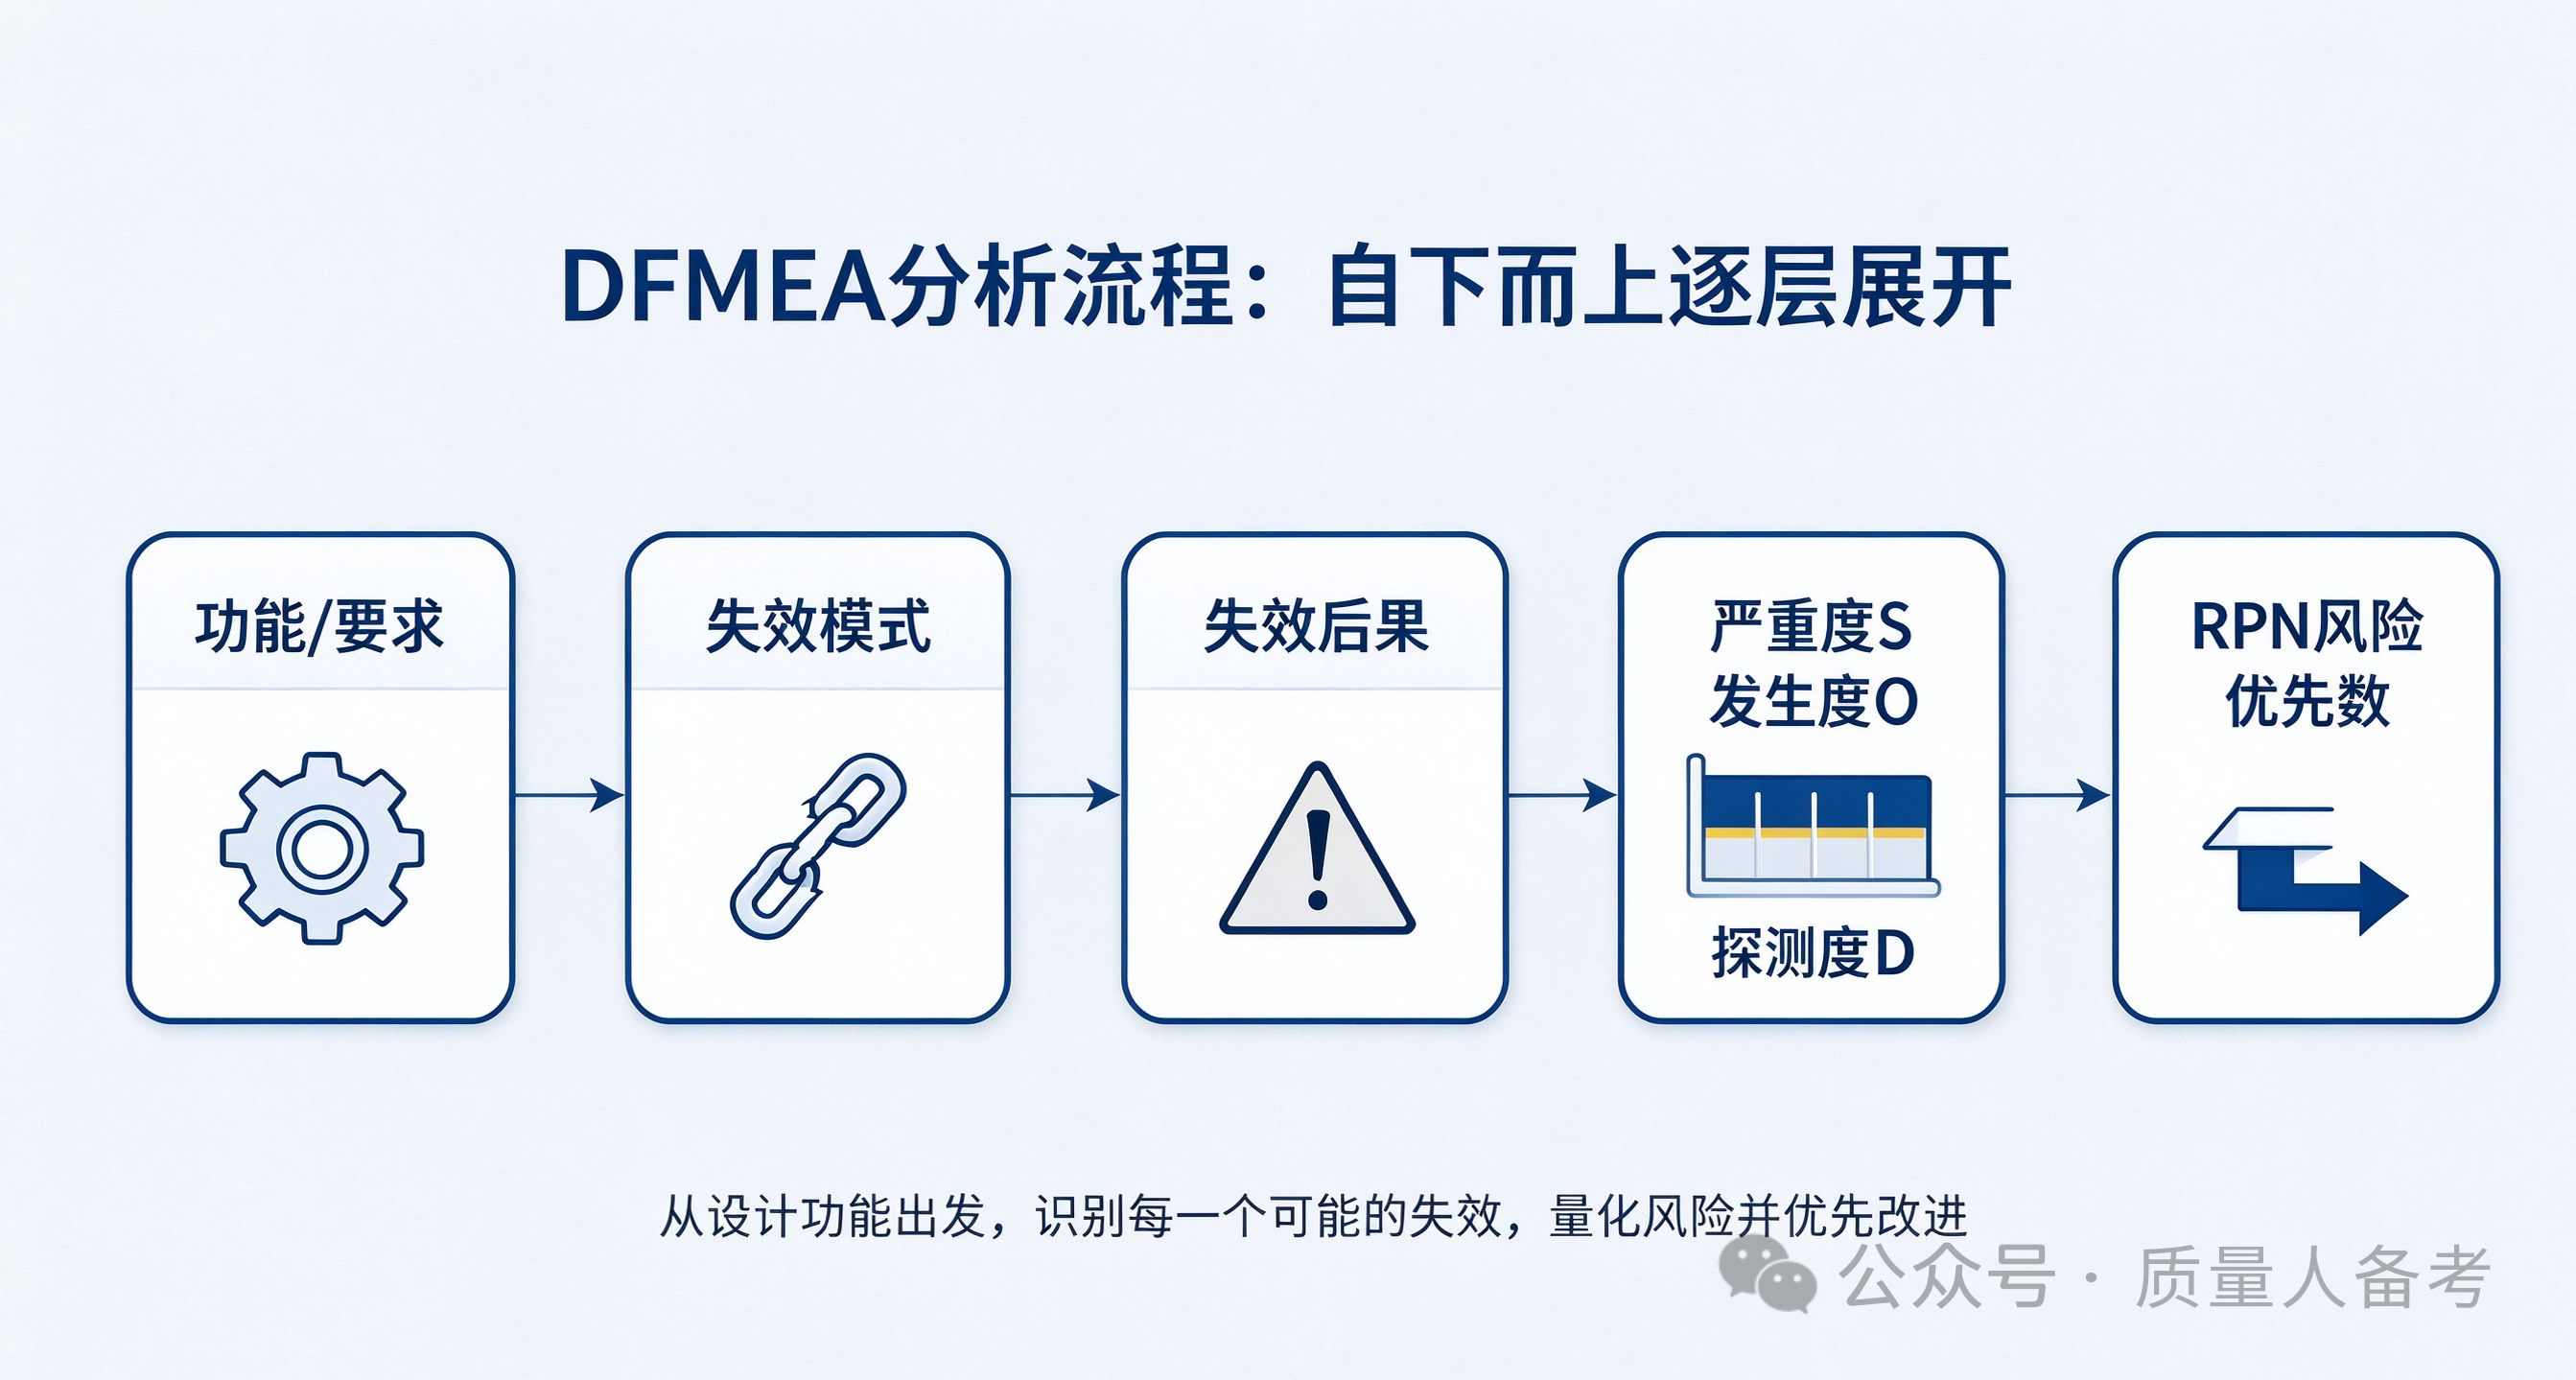
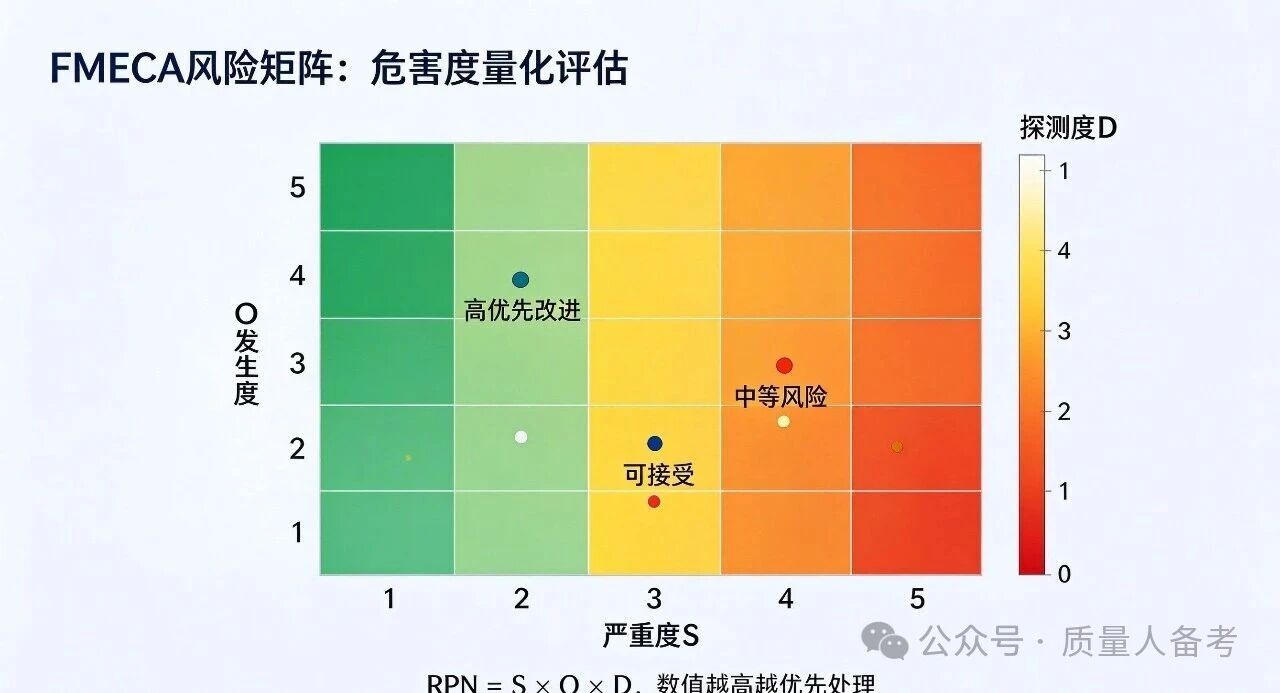
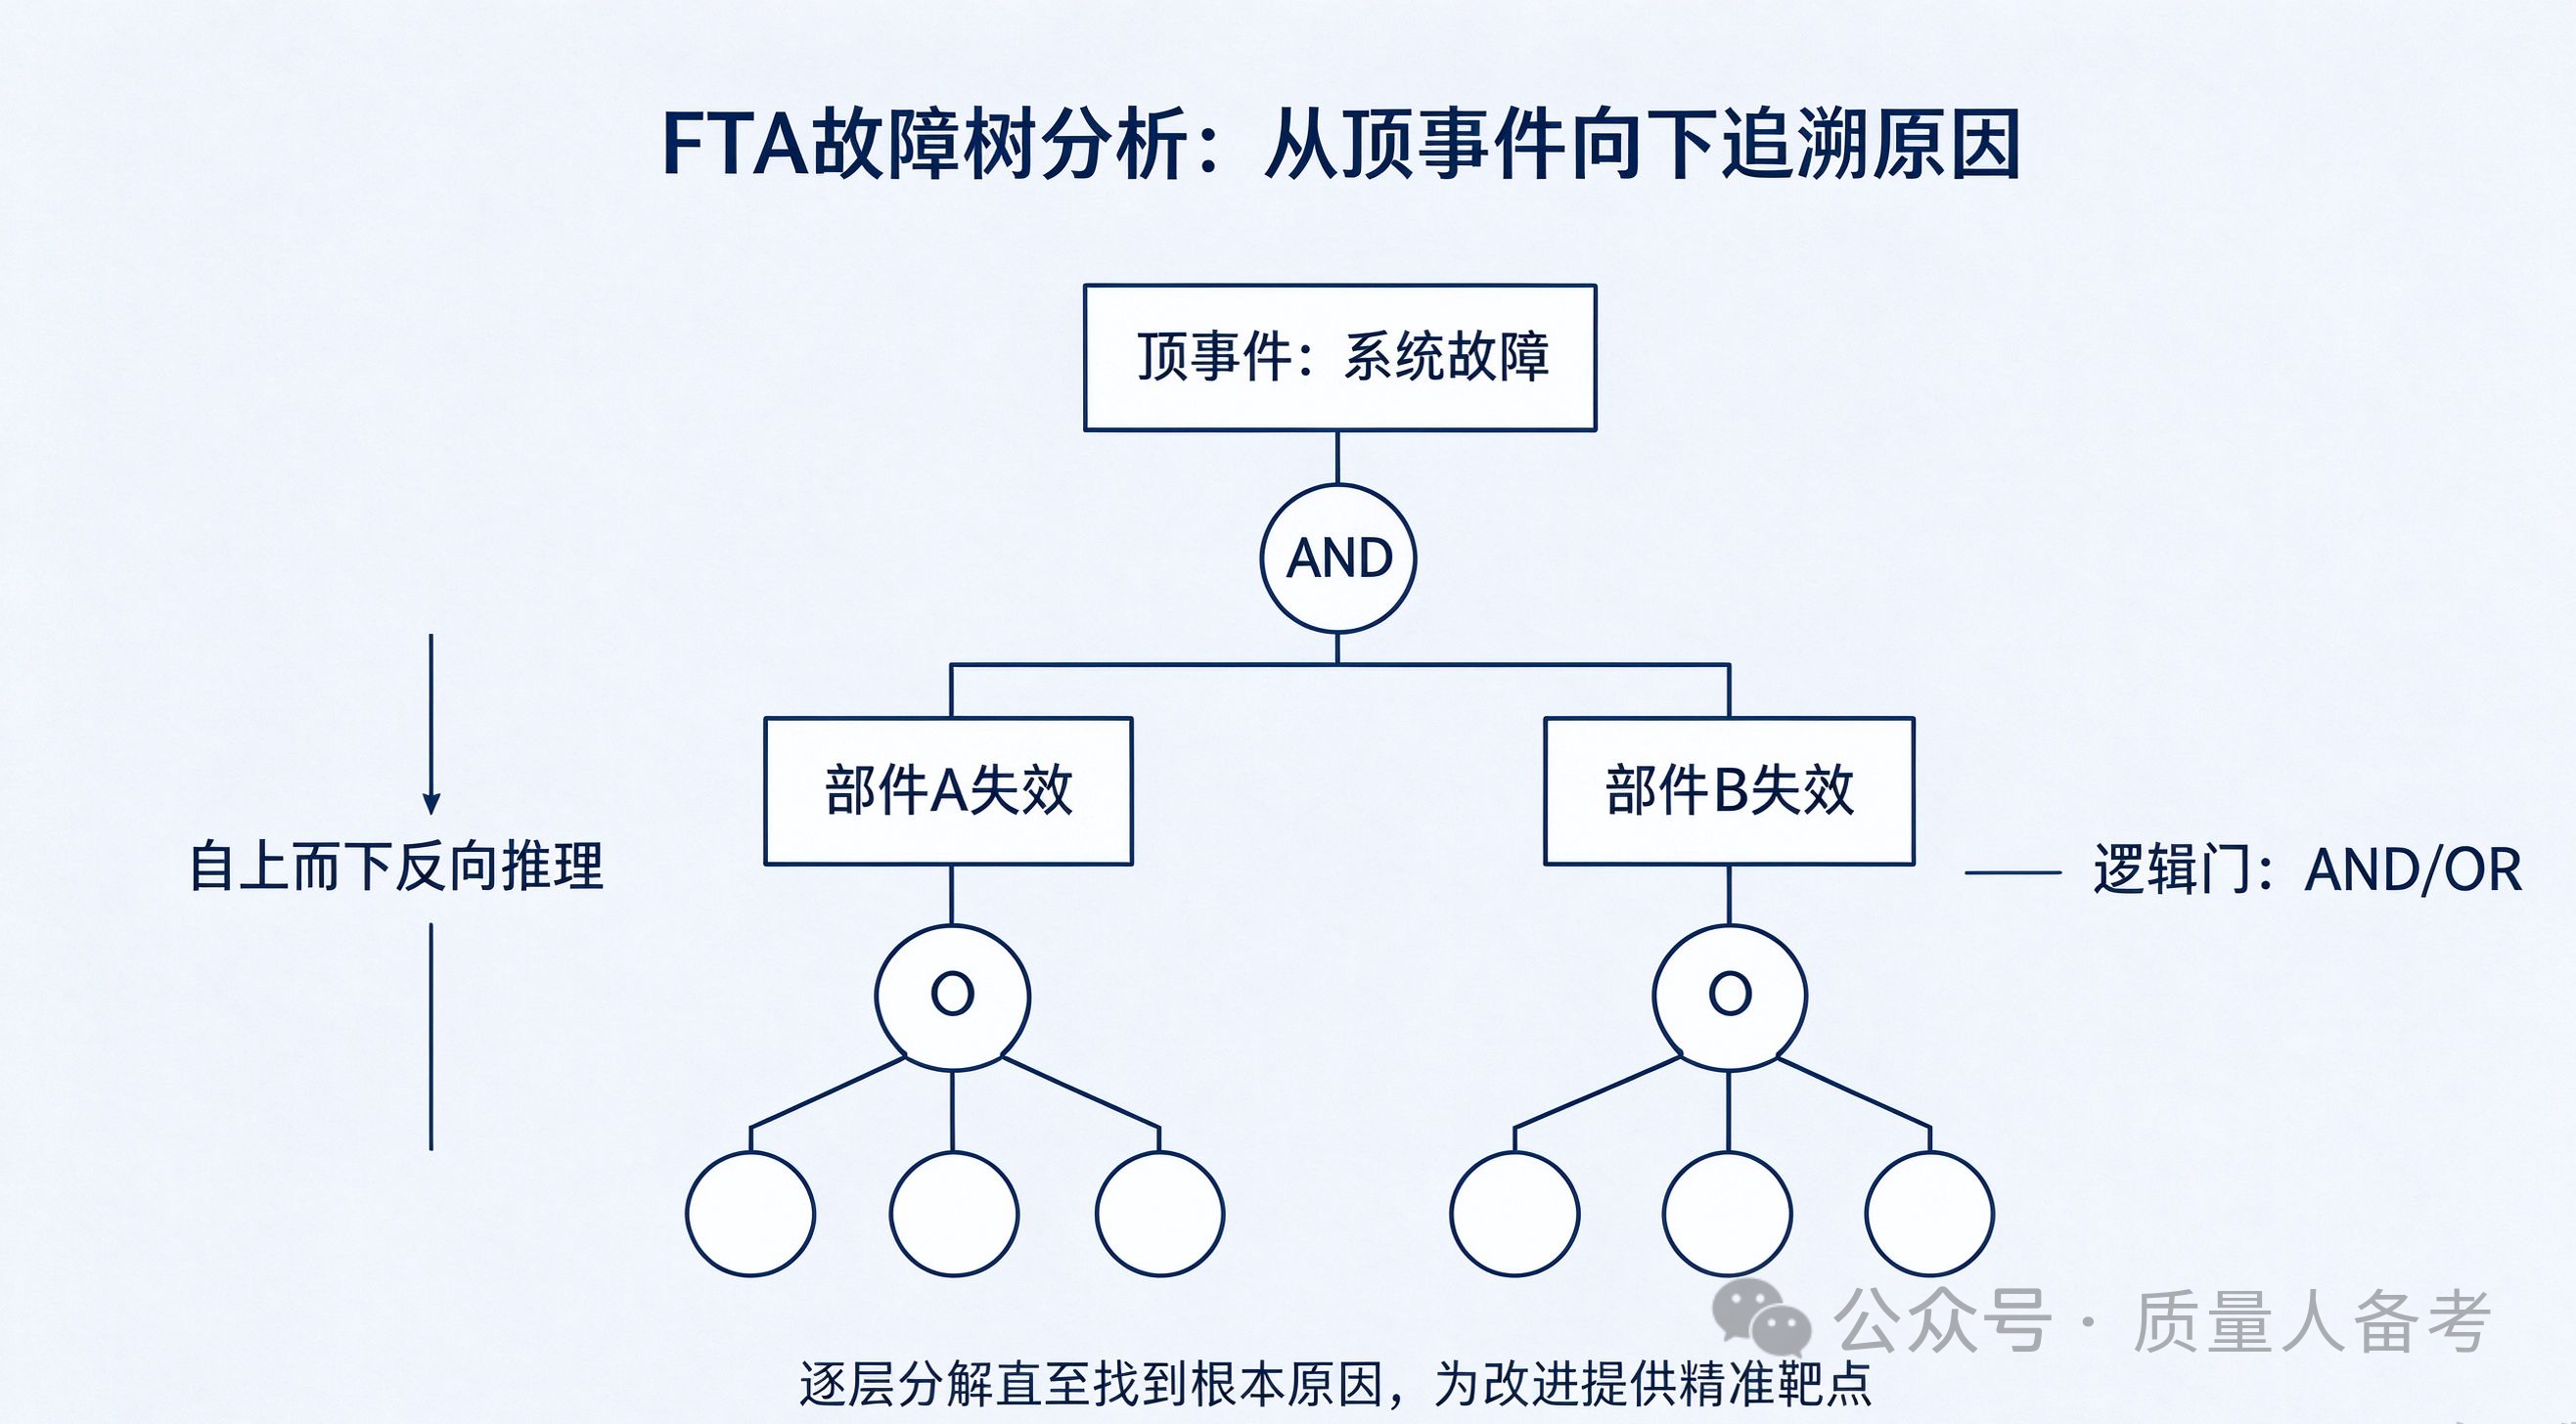
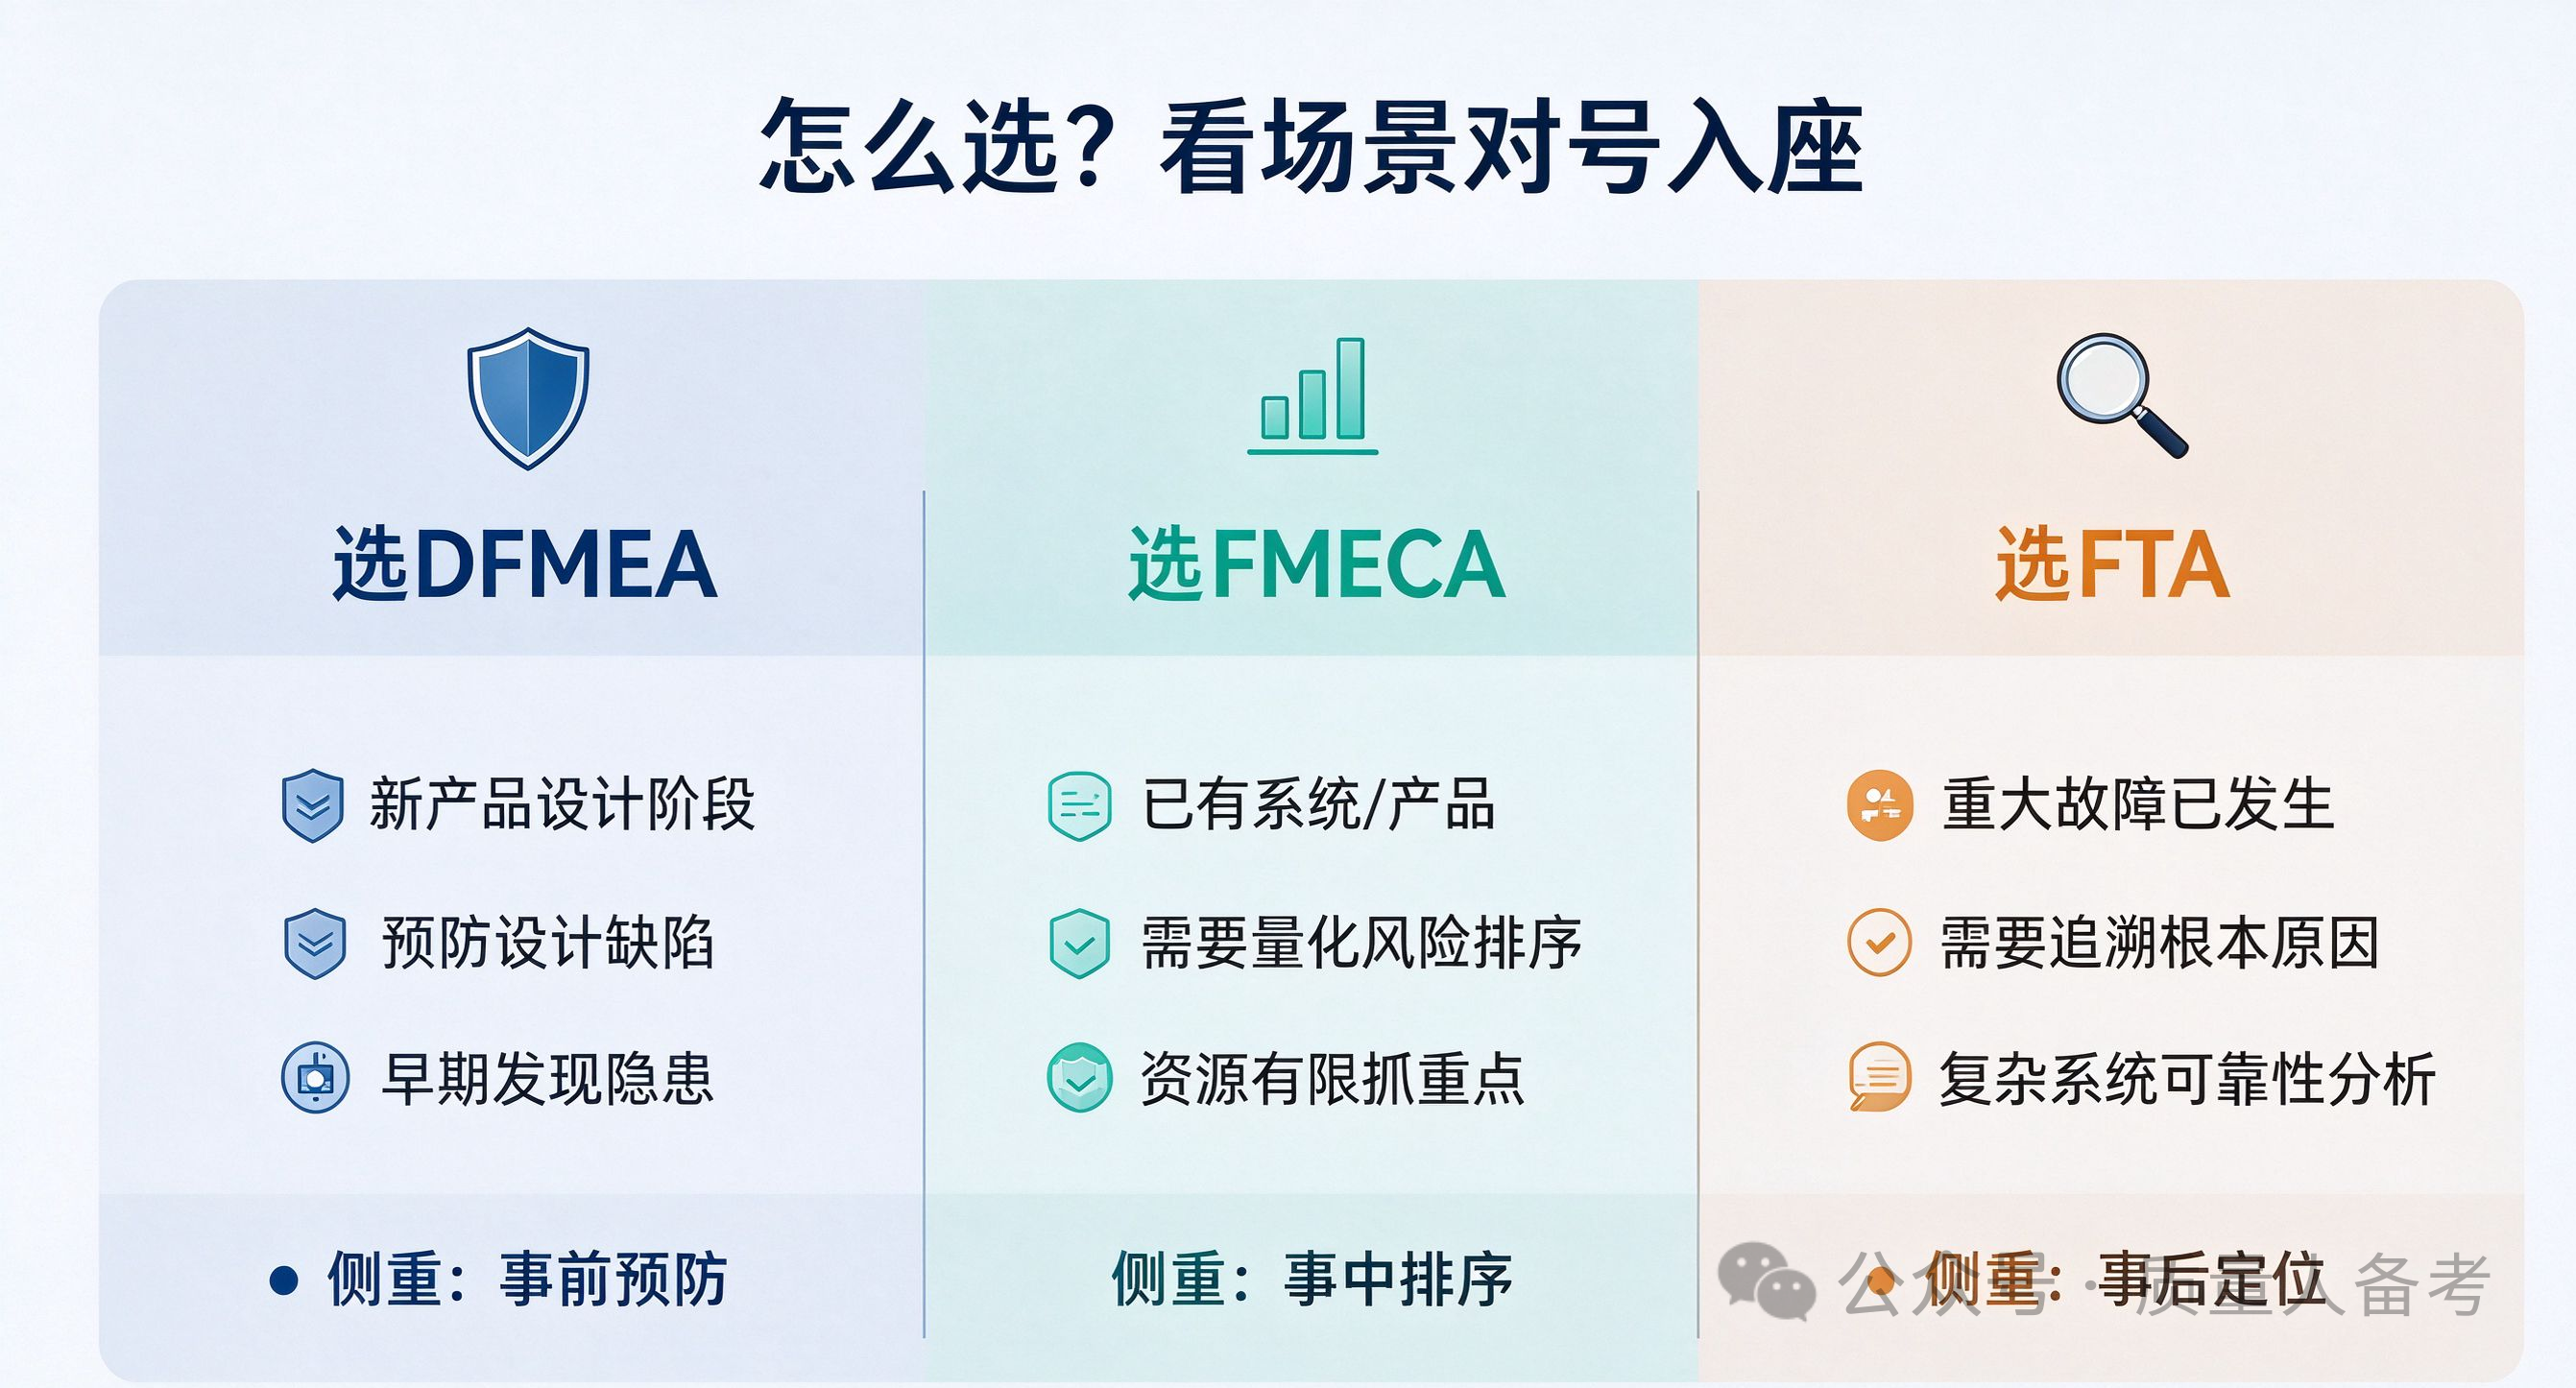
FMEA、FMECA、FTA到底怎么选?搞懂这三张“底牌”,失效分析不再凭感觉做可靠性的人,几乎都绕不开三个缩写:FMEA、FMECA、FTA。但真正用起来,常见场面往往是:DFMEA做了一半,发现单点故障说不清楚;想上FTA,又不知道从哪个顶事件切进去;FMECA的“危害性分析”做了,却和DFMEA的RPN表混在一起,最后成了一张谁都不看的表格。问题不在于工具本身,而在于选错了“方向”和“颗粒度” 。这三者不是替代关系,而是各有各的切入逻辑。一篇说清它们的底层差异和选择规则。DFMEA(设计失效模式与影响分析) ,方向是自下而上的。从零部件、子系统出发,逐一问:这个零件/功能会怎么坏?坏了之后对上一级、对系统、对用户产生什么影响?它是在设计阶段把潜在失效“提前按住”的工具,核心输出是失效模式、原因、影响以及以严重度(S)、发生度(O)、探测度(D)为基础的风险排序。在汽车行业,DFMEA是IATF 16949和ISO 26262语境下的常规要求;在航空航天领域,它更是从NASA时代延续下来的标准动作。FMECA则是在FMEA的基础上加了一步:危害性分析(Criticality Analysis) 。FMEA告诉你“哪些地方可能坏、坏了会怎样”;FMECA进一步追问:这些失效模式中,哪些是真正要命的关键项? 它通过严酷度与发生概率的组合(或危害度计算),把失效模式放进一张危害性矩阵里,排出轻重缓急。可以说,FMECA不是另一个工具,而是FMEA的“优先级升级包” 。在航天、军事、医疗器械等对关键失效清单有明确要求的场景中,FMECA比单纯的DFMEA更常见。FTA(故障树分析) 的方向完全反过来:自上而下,演绎推理。先锁定一个不可接受的事件——可以是“患者死亡”“系统全停”“安全功能丧失”——然后层层追问:要发生这件事,必须同时或先后出现哪些中间事件和底事件?AND门、OR门把逻辑关系画成树,最小割集告诉你“哪几组底事件的组合是真正的薄弱点”。FTA的独特价值在于:它能处理多个故障的组合,而DFMEA天然只能看单点故障。一台心肺机上“泵电机失效”和“备用电池失效”在DFMEA里是两个独立的条目,各自打分都不高;但两者的组合导致患者死亡的概率,DFMEA算不出来,FTA的AND门可以。选型的核心不是“哪个更好”,而是“你在回答哪个问题”。一个实用的判断顺序,可以避开大多数误选。- 第一步:先问“我要的是一个全面体检,还是一个专项诊断”
如果目标是把新设计可能冒出来的失效模式尽可能扫一遍,DFMEA是默认入口。它要求在设计概念形成时就启动,贯穿开发周期,覆盖组件、子系统、系统层级。在这个阶段硬上FTA,往往顶事件都定义不清楚,树画出来也是空的。 - 第二步:问“扫完之后,我需要一张关键项清单吗”
如果DFMEA的输出需要进一步收敛为“哪些失效模式必须优先砸资源”,或者所在行业(航天、军工、医疗器械)本身就要求危害性矩阵和关键件清单,在DFMEA基础上补做CA,形成FMECA,是更自然的路径。FMECA不替代DFMEA,它是在同一份底稿上多加了一层“值不值得管”的判决。 - 第三步:问“我要不要处理‘单个看都不致命、组合起来致命’的场景”
只要答案是“是”,FTA就必须进入工具箱。核工业领域的选型指引说得很直接:当存在大量不同的系统工况、对应一系列不可接受后果时,FMEA更合适;而当关注点集中在一个或少数几个不可接受后果上,并且需要看清楚系统对一个或多个初始故障的鲁棒性时,FTA更合适。高冗余、多样性、多数表决逻辑的系统,FTA的优势尤为明显——因为这些系统的安全逻辑本身就是“组合”的。
FTA不适合在设计还很不成熟的时候硬做。医疗设备领域的实践指南明确指出:早期设计阶段,设计尚未成熟到可以定义具体顶事件时,不应强行上FTA;而一旦进入安全关键失效分析,特别是顶事件涉及严重伤害或死亡时,FTA是比FMEA更对口的工具。在ISO 26262的框架下,FMEA作为归纳方法覆盖全ASIL等级,而FTA作为演绎方法在高安全等级(ASIL C/D)中承担组合失效和定量论证的角色。把三者对立起来选,本身就是一种误解。更成熟的实践是一条串联链路:DFMEA先铺面,把设计中的潜在失效模式、原因和影响系统性地摊开,形成第一版风险画像。FMECA在DFMEA的产出上做收敛,用危害性分析或危害性矩阵把“需要重点盯防的少数”筛出来,形成关键项清单。FTA对关键项做纵深:把FMECA筛出来的高严酷度后果,或者安全目标中定义的“不可接受事件”,作为顶事件,向下展开故障树,看清组合逻辑和最小割集。核工业的实践总结也指向同一结论:FMEA的研究往往是FTA或ETA等定量方法的前置输入,输出格式应当便于向后传递。反过来,FTA也可以反哺DFMEA:故障树中暴露出来的、DFMEA原先没有覆盖到的底事件或共因路径,应当回写到DFMEA中,触发新一轮分析。两者不是先后取代,而是归纳与演绎的闭环。- 坑一:用DFMEA回答“组合失效”的问题
DFMEA的设计逻辑是逐一考察单点失效对系统的影响,它天然不擅长处理“A和B同时坏”的场景。如果一个系统的安全论证依赖于冗余或表决逻辑,只靠DFMEA会留下结构性盲区。 - 坑二:把FMECA做成“更厚的DFMEA”
如果只是把DFMEA的RPN表换个表头叫FMECA,危害性分析没有真正改变优先级判断,那就没有发挥FMECA的作用。FMECA的关键增量在于危害性维度的显性化——严酷度与概率的组合、关键件清单的生成,而不仅仅是多填几列。
顶事件太大(“系统失效”),树会膨胀到无法维护;顶事件太小(某个具体元件故障),又失去了系统级演绎的意义。顶事件应当来自安全目标、不可接受后果或FMECA筛出的高严酷度项,是一个“有边界、有后果、值得追问”的事件。
SunFMEA是由北京青创智通科技有限公司自主研发的一款基于AIAG-VDA-FMEA标准的失效模式和影响分析软件,软件满足新版七步法分析流程,兼具DFMEA和PFMEA,以结构树的方式直观、完整、快速地指导用户完成FMEA分析的整个流程,能够为企业提供系统化、标准化的FMEA解决方案,助力企业提质降本增效。
SunFMEA摒弃传统Excel填表法制作FMEA的方式,提供向导式FMEA制作流程,引导用户完成七步法的分析。提供可视化的技术(框图、工艺流程图、结构树/功能树/失效树、功能网、失效网),提升FMEA制作体验和展示效果。可自动生成控制计划,形成并更新企业知识库和经验库,极大的提升FMEA制作的效率和质量。包括项目管理、知识库、FMEA编制(七步法)、评分标准库、特殊特性符号库、基础数据配置、系统配置等模块和功能。
文章来源于网络,版权归原作者所有,侵删。