
引言
随着汽车电子、智能控制器普及,产品不再是单纯机械零部件,软硬件耦合设计已经成为常态。很多研发工程师在编写 DFMEA 时,仍然沿用传统机械零件的分析思路:重点拆解材料、结构、公差、元器件损坏等硬件失效,把软件当成 “附属配套”,简单一句话带过,甚至完全不识别软件逻辑失效。
一份只覆盖硬件失效的 DFMEA,表面上满足 IATF16949、AIAG-VDA FMEA 七步法的文档要求,可在功能安全审核、主机厂审核、量产失效复盘时,往往暴露出巨大风险。硬件失效大多是磨损、断裂、老化、器件烧毁;软件不会因为老化而失效,失效根源往往是需求漏洞、状态机遗漏、时序逻辑错误、异常场景未处理、多模块交互冲突。这类隐性逻辑缺陷,平时测试很难复现,一旦在特定工况触发,极易引发严重安全事故,也是当前 DFMEA 最典型的短板。
一、误区根源:为什么大家习惯性只分析硬件失效
1.传统 FMEA 思维惯性 DFMEA 最早应用于机械零部件,失效看得见、摸得着:壳体开裂、密封渗漏、端子虚接。工程师更容易识别硬件失效模式。而软件失效是逻辑层面,没有实体结构损坏,属于 “行为失效”,很难直观感知,团队容易下意识弱化软件风险分析。
2.跨专业团队割裂,软件工程师参与不足很多 DFMEA 评审会以结构、硬件工程师为主,软件人员缺席或者浅度参与。硬件团队不熟悉软件状态机、任务调度、通讯时序、异常分支逻辑;软件工程师又认为 DFMEA 是硬件质量工作,导致软件失效模式缺失,软硬件接口风险无人识别。
3.混淆失效机理:硬件 “损坏失效” vs 软件 “逻辑错误”硬件失效:零件物理特性发生改变,属于物理故障; 软件失效:代码本身没有损坏,但在特定输入、时序、多信号组合场景下,执行逻辑不符合设计需求,属于逻辑行为异常。 很多人错误认为:只要 MCU、芯片硬件完好,软件就不会失效,这是核心认知偏差。软件没有磨损,但是存在需求缺陷、边界场景缺失、算法逻辑漏洞、中断冲突、CAN/LIN 通讯时序错误等风险。
4.对七步法理解片面,结构分析只拆解硬件部件 AIAG-VDA FMEA 七步法第一步结构分析,不少团队只搭建硬件结构树,没有把软件模块、软件功能、接口交互纳入结构边界。功能分析只写硬件功能,软件功能、软硬件交互功能被遗漏,后续失效分析自然缺失软件维度。
二、典型软件逻辑失效案例(DFMEA 高频漏项)
案例 1:控制器信号采集逻辑,未处理信号跳变毛刺。硬件传感器完好,但软件滤波逻辑缺陷,瞬时误判信号,导致执行器误动作。硬件无任何损坏,失效根源是软件逻辑,这份 DFMEA 如果只分析传感器硬件断路 / 短路,完全识别不出该风险。
案例 2:状态机跳转遗漏工况。正常上电、断电流程验证没问题,但在掉电瞬间,软件没有设计安全状态跳转逻辑,造成输出锁死。硬件器件完好,属于软件状态覆盖不全。
案例 3:多任务调度冲突。多个软件任务抢占资源,偶发通讯报文丢失,属于时序逻辑失效,并非芯片硬件损坏。
案例 4:软硬件接口交互失效。硬件输出信号正常,但软件解析协议错误,数据解读出错,出现功能误响应。
这类失效,硬件全部完好,但是产品功能失效,甚至引发安全后果。如果 DFMEA 只分析硬件失效,风险完全没有识别,没有对应的预防措施、探测措施,一旦量产发生问题,DFMEA 会被判定失效。
三、软硬件失效对比,理清 DFMEA 分析边界
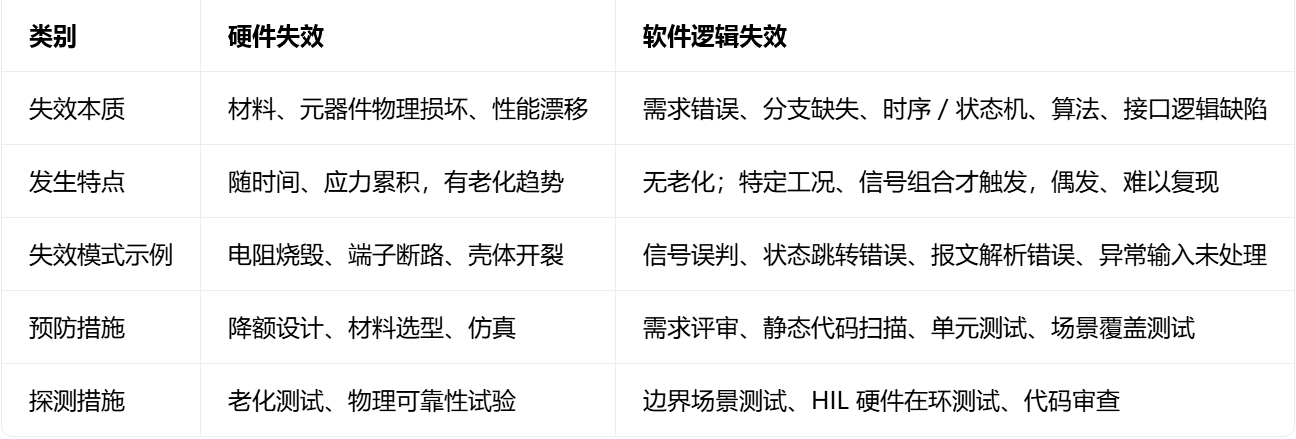
四、DFMEA 中纳入软件逻辑风险的实操方法(七步法落地)
1. 规划与准备:明确分析边界,把软件纳入 DFMEA 范围
在 DFMEA 启动阶段,就要定义产品边界,不仅包含硬件总成,还要包含嵌入式软件、软件子模块、软硬件接口、通讯交互。组建跨职能小组,软件工程师必须作为核心成员全程参与 DFMEA 编制和评审,不能只由硬件工程师独立完成。
2. 结构分析:结构树增加软件模块层级
结构树不能只拆解 PCB、元器件、壳体。对于带软件的控制器,增加软件模块,例如:信号采集模块、控制算法模块、通讯模块、故障诊断模块、状态管理模块。识别软硬件交互接口,把接口作为独立分析单元。
3. 功能分析:同时梳理硬件功能 + 软件功能 + 交互功能
·硬件功能:如传感器采集电压信号;
·软件功能:信号滤波、阈值判断、状态转换、故障诊断;
·软硬件交互功能:硬件信号输入→软件解析→软件输出指令驱动硬件执行器。 每一条功能都要拆解,不遗漏软件层面的功能描述。
4. 失效分析:识别软件专属失效模式、失效机理
软件失效模式推荐从功能角度描述,不要套用硬件损坏话术:
·软件未按要求执行功能;
·软件错误执行功能;
·软件响应时序错误;
·软件无法识别异常输入;
·多软件模块交互冲突;
·通讯报文解析错误;
·状态机跳转逻辑错误。
对应的失效机理:需求描述不全、边界场景未定义、代码逻辑缺陷、中断优先级设计不合理、接口协议理解偏差。
重点:软件失效的严重度、发生度、探测度,同样按照 AIAG-VDA 评分准则评估,高严重度软件风险,不能因为发生度低就简单放过。
5. 风险优先化:软件高严重度风险优先管控
很多软件失效属于偶发失效,发生度偏低,但一旦触发,严重度很高。不能单纯依靠 RPN 数值判定优先级,遵循新版 FMEA 规则:高严重度项目,必须单独优先制定改进措施,同时联动功能安全分析(ISO26262)。
6. 优化措施:软件风险要有专属预防与探测手段
软件风险不能写硬件测试作为管控措施。
·预防措施:需求评审、软件架构评审、状态机评审、静态代码分析、编码规范审查;
·探测措施:软件单元测试、集成测试、HIL 硬件在环全场景测试、异常注入测试、边界工况覆盖验证。
7. 文件化与评审:评审环节专项核验软件风险
DFMEA 评审会设置专项检查项:软件功能是否完整识别、软件失效模式是否覆盖、软硬件接口风险是否评估、软件相关预防 / 探测措施是否落地。设计变更涉及软件版本迭代、逻辑修改时,必须同步更新 DFMEA,不能只更新硬件部分。
五、评审常见检查清单(直接用于 DFMEA 内审 / 客户审核)
1.DFMEA 分析边界是否包含嵌入式软件及软硬件接口?
2.跨职能团队是否包含软件工程师参与编制和评审?
3.结构树、功能网是否识别软件模块、软件功能?
4.是否识别软件逻辑类失效模式,而非只写硬件损坏?
5.软件失效机理是否定位到需求、状态机、时序、交互逻辑?
6.软件风险对应的预防、探测措施是否为软件专项验证手段?
7.软件变更后,DFMEA 是否同步更新,完成再评审?
8.偶发型软件失效,高严重度场景是否单独识别并管控?
六、结语
智能时代的 DFMEA,早已不是只针对机械硬件的工具。如果依旧局限于硬件失效分析,会形成巨大的风险盲区,看似合规的 DFMEA 文档,在实际失效发生时完全失去指导意义。
正确的 DFMEA 思路:硬件失效与软件逻辑风险并行分析,打通软硬件接口,依托七步法搭建完整的功能 - 失效链条,软件工程师深度参与,把需求缺陷、状态遗漏、时序冲突这类隐性逻辑风险提前识别、评估、管控。DFMEA 的价值,不在于完成一份用于审核的文档,而是在设计早期识别所有潜在失效,从源头规避软硬件耦合带来的质量与安全风险。